WordPress İletişim Formu Spam Engelleme
WordPress İletişim Formu Spam Engelleme
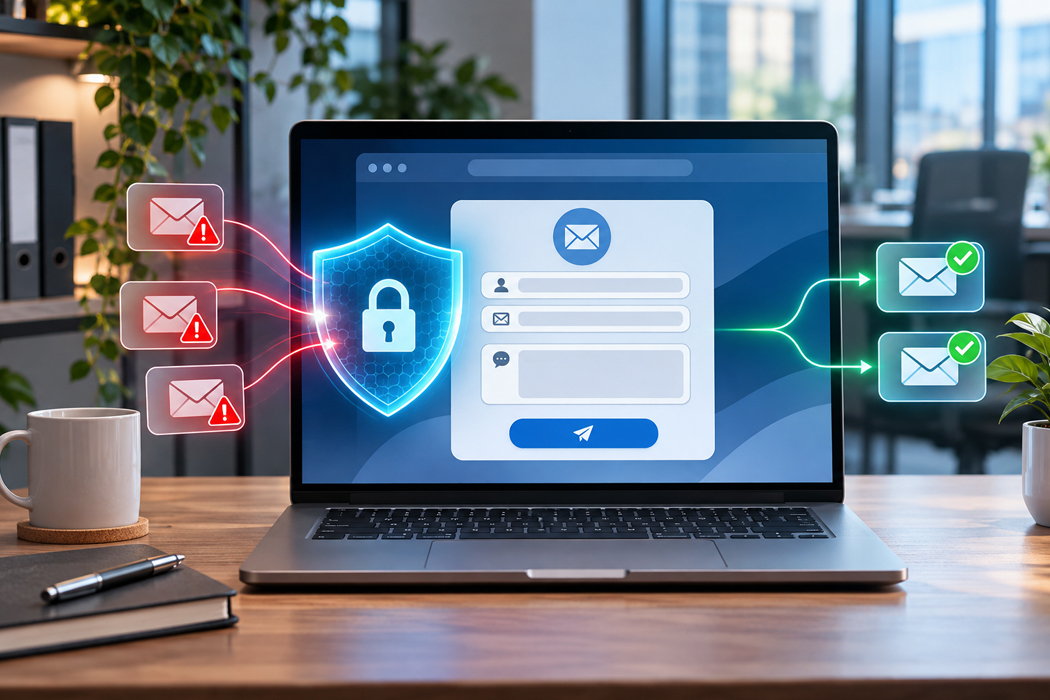
İletişim kutunuz her sabah sahte teklif talepleri, anlamsız metinler veya reklam bağlantılarıyla doluyorsa sorun yalnızca can sıkıcı e-postalar değildir. Gerçek müşteri başvuruları gözden kaçabilir, ekip gereksiz zaman harcayabilir ve yoğun istekler sunucu kaynaklarını tüketebilir. Genellikle otomatik yazılımlar, herkese açık form gönderim adreslerini bularak aynı işlemi defalarca gerçekleştirir. Çözüm, formu kaldırmak değil, gönderim sürecini katmanlı biçimde korumaktır.
İlk Adım: Mesajın Gerçekten Formdan Geldiğini Doğrulayın
Önce e-postanın başlıklarını, gönderim saatlerini ve form kayıtlarını karşılaştırın. Aynı içerik birkaç saniyede tekrar ediyorsa otomasyon olasılığı yüksektir. Ancak doğrudan e-posta adresinize gönderilen istenmeyen iletiler, WordPress form ayarlarıyla engellenemez. Ayrıca formun hangi eklentiyle oluşturulduğunu belirleyin: Contact Form 7, WPForms ve Elementor Forms farklı güvenlik seçeneklerine sahiptir. Değişikliklerden önce yedek alın ve mevcut formun çalıştığından emin olun.
Cloudflare Turnstile ile Bot Doğrulaması Ekleyin
Cloudflare Turnstile, ziyaretçiyi sürekli görsel bulmacalarla uğraştırmadan şüpheli gönderimleri değerlendirmeyi amaçlayan bir doğrulama çözümüdür. Contact Form 7 kullanıyorsanız Cloudflare üzerinden site anahtarı ve gizli anahtar oluşturun; WordPress panelindeki İletişim > Entegrasyon bölümüne girerek Turnstile bağlantısını etkinleştirin. Diğer form eklentilerinde kendi entegrasyon ekranını kullanın. Kurulumun ardından gerçek bir gönderimle sonucu sınayın.
Kritik ayrıntı: Özel kodlanmış formlarda doğrulama yalnızca tarayıcıda görünmemelidir. Turnstile token’ı sunucuda Siteverify servisiyle doğrulanmadan mesaj işleme alınmamalıdır. Aksi hâlde bot, görünen kontrolü atlayıp gönderim adresine doğrudan istek yapabilir. Cloudflare’ın teknik doğrulama rehberi bu gerekliliği açıklar.
Honeypot Alanıyla Basit Botları Ayıklayın
Honeypot, gerçek ziyaretçilerin doldurmadığı fakat basit botların otomatik olarak veri yazabildiği gizli form alanıdır. Alan dolu gelirse gönderim şüpheli kabul edilir. Kullanıcıdan ek işlem istemediği için pratik bir ikinci savunma katmanıdır. Bununla birlikte gelişmiş botlar gizli alanları tanıyabilir. Bu nedenle honeypot tek başına kesin çözüm sayılmamalı; erişilebilirlik kurallarına uygun yapılandırılmalı ve doğrulama yöntemleriyle birlikte kullanılmalıdır.
Akismet ve Yerleşik Spam Filtrelerini Kontrol Edin
Akismet, mesaj içeriği ve çeşitli sinyaller üzerinden istenmeyen gönderimleri değerlendirebilir. Contact Form 7 ile kullanılabiliyor; WPForms gibi eklentilerde de uyumlu koruma seçenekleri bulunuyor. Eklentinin yalnızca yüklenmiş olması yeterli değildir: hesap veya API yapılandırmasını tamamlayın, ilgili formdaki filtreyi etkinleştirin ve sonuçları izleyin. Yanlışlıkla engellenen gerçek talepleri fark edebilmek için mümkünse spam kayıtlarını düzenli kontrol edin. Veri işleme ve gizlilik koşullarını da inceleyin.
Gönderim Sıklığını Sınırlandırın: Rate Limiting
Tek bir kaynaktan kısa sürede yüzlerce istek geliyorsa CAPTCHA eklemek yeterli olmayabilir. Rate limiting, belirli süre içinde form gönderim adresine yapılabilecek istekleri sınırlar. Cloudflare WAF, sunucu güvenlik kuralları veya uygun uygulama katmanı kontrolleriyle uygulanabilir. Eşikler ziyaretçi yoğunluğuna göre belirlenmeli; ortak internet bağlantısı kullanan gerçek müşteriler gereksiz yere engellenmemelidir. OWASP bot yönetimi rehberi, tek önlem yerine birden fazla koruma katmanını önerir.
Form Alanlarını ve WordPress Altyapısını Sağlamlaştırın
Mesaj alanına sınırsız bağlantı veya gereksiz HTML kabul etmek yerine sunucu tarafında veri doğrulaması ve içerik denetimi uygulayın. Şüpheli bağlantı yoğunluğu, olağandışı uzunluk ve tekrarlayan metinler incelemeye alınabilir. Ancak yalnızca yabancı dil veya belirli ülke kodlarına göre engelleme yapmak gerçek başvuruları kaçırabilir. WordPress çekirdeğini, temayı ve eklentileri güncel tutun; kullanılmayan bileşenleri kaldırın. Bot trafiğinin performansa etkisi için WordPress sitesinin yavaşlama nedenleri rehberimizi inceleyebilirsiniz.
Güvenlik Kullanıcı Deneyimini Bozmamalı
Zor okunur CAPTCHA görselleri, sürekli açılan doğrulama pencereleri ve belirsiz hata mesajları gerçek ziyaretçileri de uzaklaştırabilir. USENIX Security 2023 CAPTCHA araştırması, doğrulama türleri arasında tamamlama süresi ve kullanıcı algısı bakımından önemli farklar bulunduğunu gösteriyor. CACTI araştırması ise botlara karşı korumada kullanıcıya yük bindirmeyen alternatifleri ele alıyor. Communications of the ACM’de yayımlanan mCaptcha çalışması, hız sınırlama ve erişilebilirlik dengesini tartışıyor. Bu çalışmalar tek bir WordPress eklentisinin her senaryoda üstün olduğunu kanıtlamaz; doğru yaklaşımın ölçüm ve testle seçilmesi gerektiğini hatırlatır.
Bir koruma ekledikten sonra mobil cihazdan, farklı tarayıcılardan ve mümkünse farklı ağlardan deneme gönderimleri yapın. Uyarı metinleri anlaşılır olsun; form başarısız olduğunda kullanıcının yazdıkları silinmesin. Daha fazla başvurunun nasıl kazanılacağını teklif formu dönüşüm rehberimizde ayrıca ele alıyoruz.
Spam Önlemlerinin Başarısı Nasıl Ölçülür?
Kurulumdan önce ve sonra yalnızca gelen spam e-posta sayısını karşılaştırmak eksik sonuç verebilir. Günlük form gönderimi, engellenen istek, başarılı doğrulama, gerçek müşteri başvurusu ve gönderim hatası gibi göstergeleri birlikte izleyin. Örneğin spam sayısı azalırken gerçek talepler de belirgin şekilde düşüyorsa koruma fazla katı olabilir. Formun bir kopyasını test ortamında çalıştırmak, yanlış yapılandırmaları canlı ziyaretçileri etkilemeden tespit etmenizi sağlar.
Özellikle kampanya dönemlerinde beklenen trafik yükselişini normal kullanım ile karıştırmayın. Yeni bir güvenlik kuralı eklediğinizde uygulama günlüklerini ve varsa form kayıtlarını karşılaştırın. Kayıtlar kişisel veri içeriyorsa erişimi sınırlandırın, gereksiz ayrıntıları saklamayın ve uygun saklama süresi belirleyin. Sağlıklı sonuç, bütün mesajları engellemek değil, nitelikli başvuruların ulaşmasını sürdürürken otomatik kötüye kullanımı azaltmaktır.
Uygulanabilir Bir Kontrol Listesi
- Form eklentisini, gönderim adresini ve spam kaynaklarını belirleyin.
- Turnstile entegrasyonunu kurup sunucu tarafı doğrulamayı kontrol edin.
- Honeypot ve içerik filtrelerini gereksinime göre etkinleştirin.
- Gönderim hızını sınırlayın, hatalı engellemeleri takip edin.
- Güncellemelerden sonra gerçek müşteri başvurularını yeniden test edin.
Sıkça Sorulan Sorular
WordPress iletişim formuna spam gelmesini tamamen durdurmak mümkün mü?
Hiçbir yöntem tüm otomatik ve insan kaynaklı istenmeyen gönderimleri kesin olarak durdurmaz. Katmanlı koruma, düzenli bakım ve ölçüm spam yükünü azaltmaya yardımcı olur.
Contact Form 7 için hangi korumayla başlanmalı?
Önce yerleşik Turnstile entegrasyonunu değerlendirin. İhtiyaca göre Akismet, honeypot ve sunucu tarafı hız sınırı ekleyin.
CAPTCHA kullanmak SEO sıralamasını düşürür mü?
Tek başına CAPTCHA bulunması otomatik sıralama cezası anlamına gelmez. Ancak yavaşlayan veya erişilemeyen bir form, kullanıcı deneyimini ve dönüşümleri olumsuz etkileyebilir.
Spam mesajları engellerken gerçek müşteriler kaybolur mu?
Evet, aşırı katı kurallar yanlış pozitif sonuçlara neden olabilir. Bu yüzden filtre kayıtlarını incelemek ve farklı kullanıcı senaryolarını denemek önemlidir.
Spam e-postalar devam ediyorsa ne yapılmalı?
Form kayıtlarıyla e-posta başlıklarını karşılaştırın. Mesajlar formdan gelmiyorsa posta sunucusunun spam filtreleri ve alan adı güvenlik ayarları ayrıca incelenmelidir.
Reform Bilişim ile Form Güvenliğinizi Değerlendirin
Doğru çözüm, yalnızca bir eklenti kurmak değil; form altyapısını, bot trafiğini, sunucu ayarlarını ve gerçek müşteri deneyimini birlikte değerlendirmektir. Reform Bilişim Teknolojileri olarak web sitenizdeki sorunun kaynağını ve uygulanabilecek adımları konuşmak için ilk görüşmeyi ücretsiz gerçekleştiriyoruz. İletişim sayfamızdan bize ulaşabilir veya teklif talep formunu kullanabilirsiniz.